WordPressを使い続けるか。これからのCMS選びで考えたい、公開後の運用責任
WordPressの管理画面を開くと、上のほうに「更新があります」と出ていることがあります。2026年の夏は、この表示が続けて出ました。
7月から9月までに、セキュリティ修正の版が5回出た
WordPressの公式ブログで、セキュリティの告知を数えてみます。2026年7月17日から9月22日までに5回ありました。どれもセキュリティ修正を含む版です。
5回というのは版が出た回数で、弱点の数ではありません。9月17日の7.1.1だけで、11件の修正が入っていました。
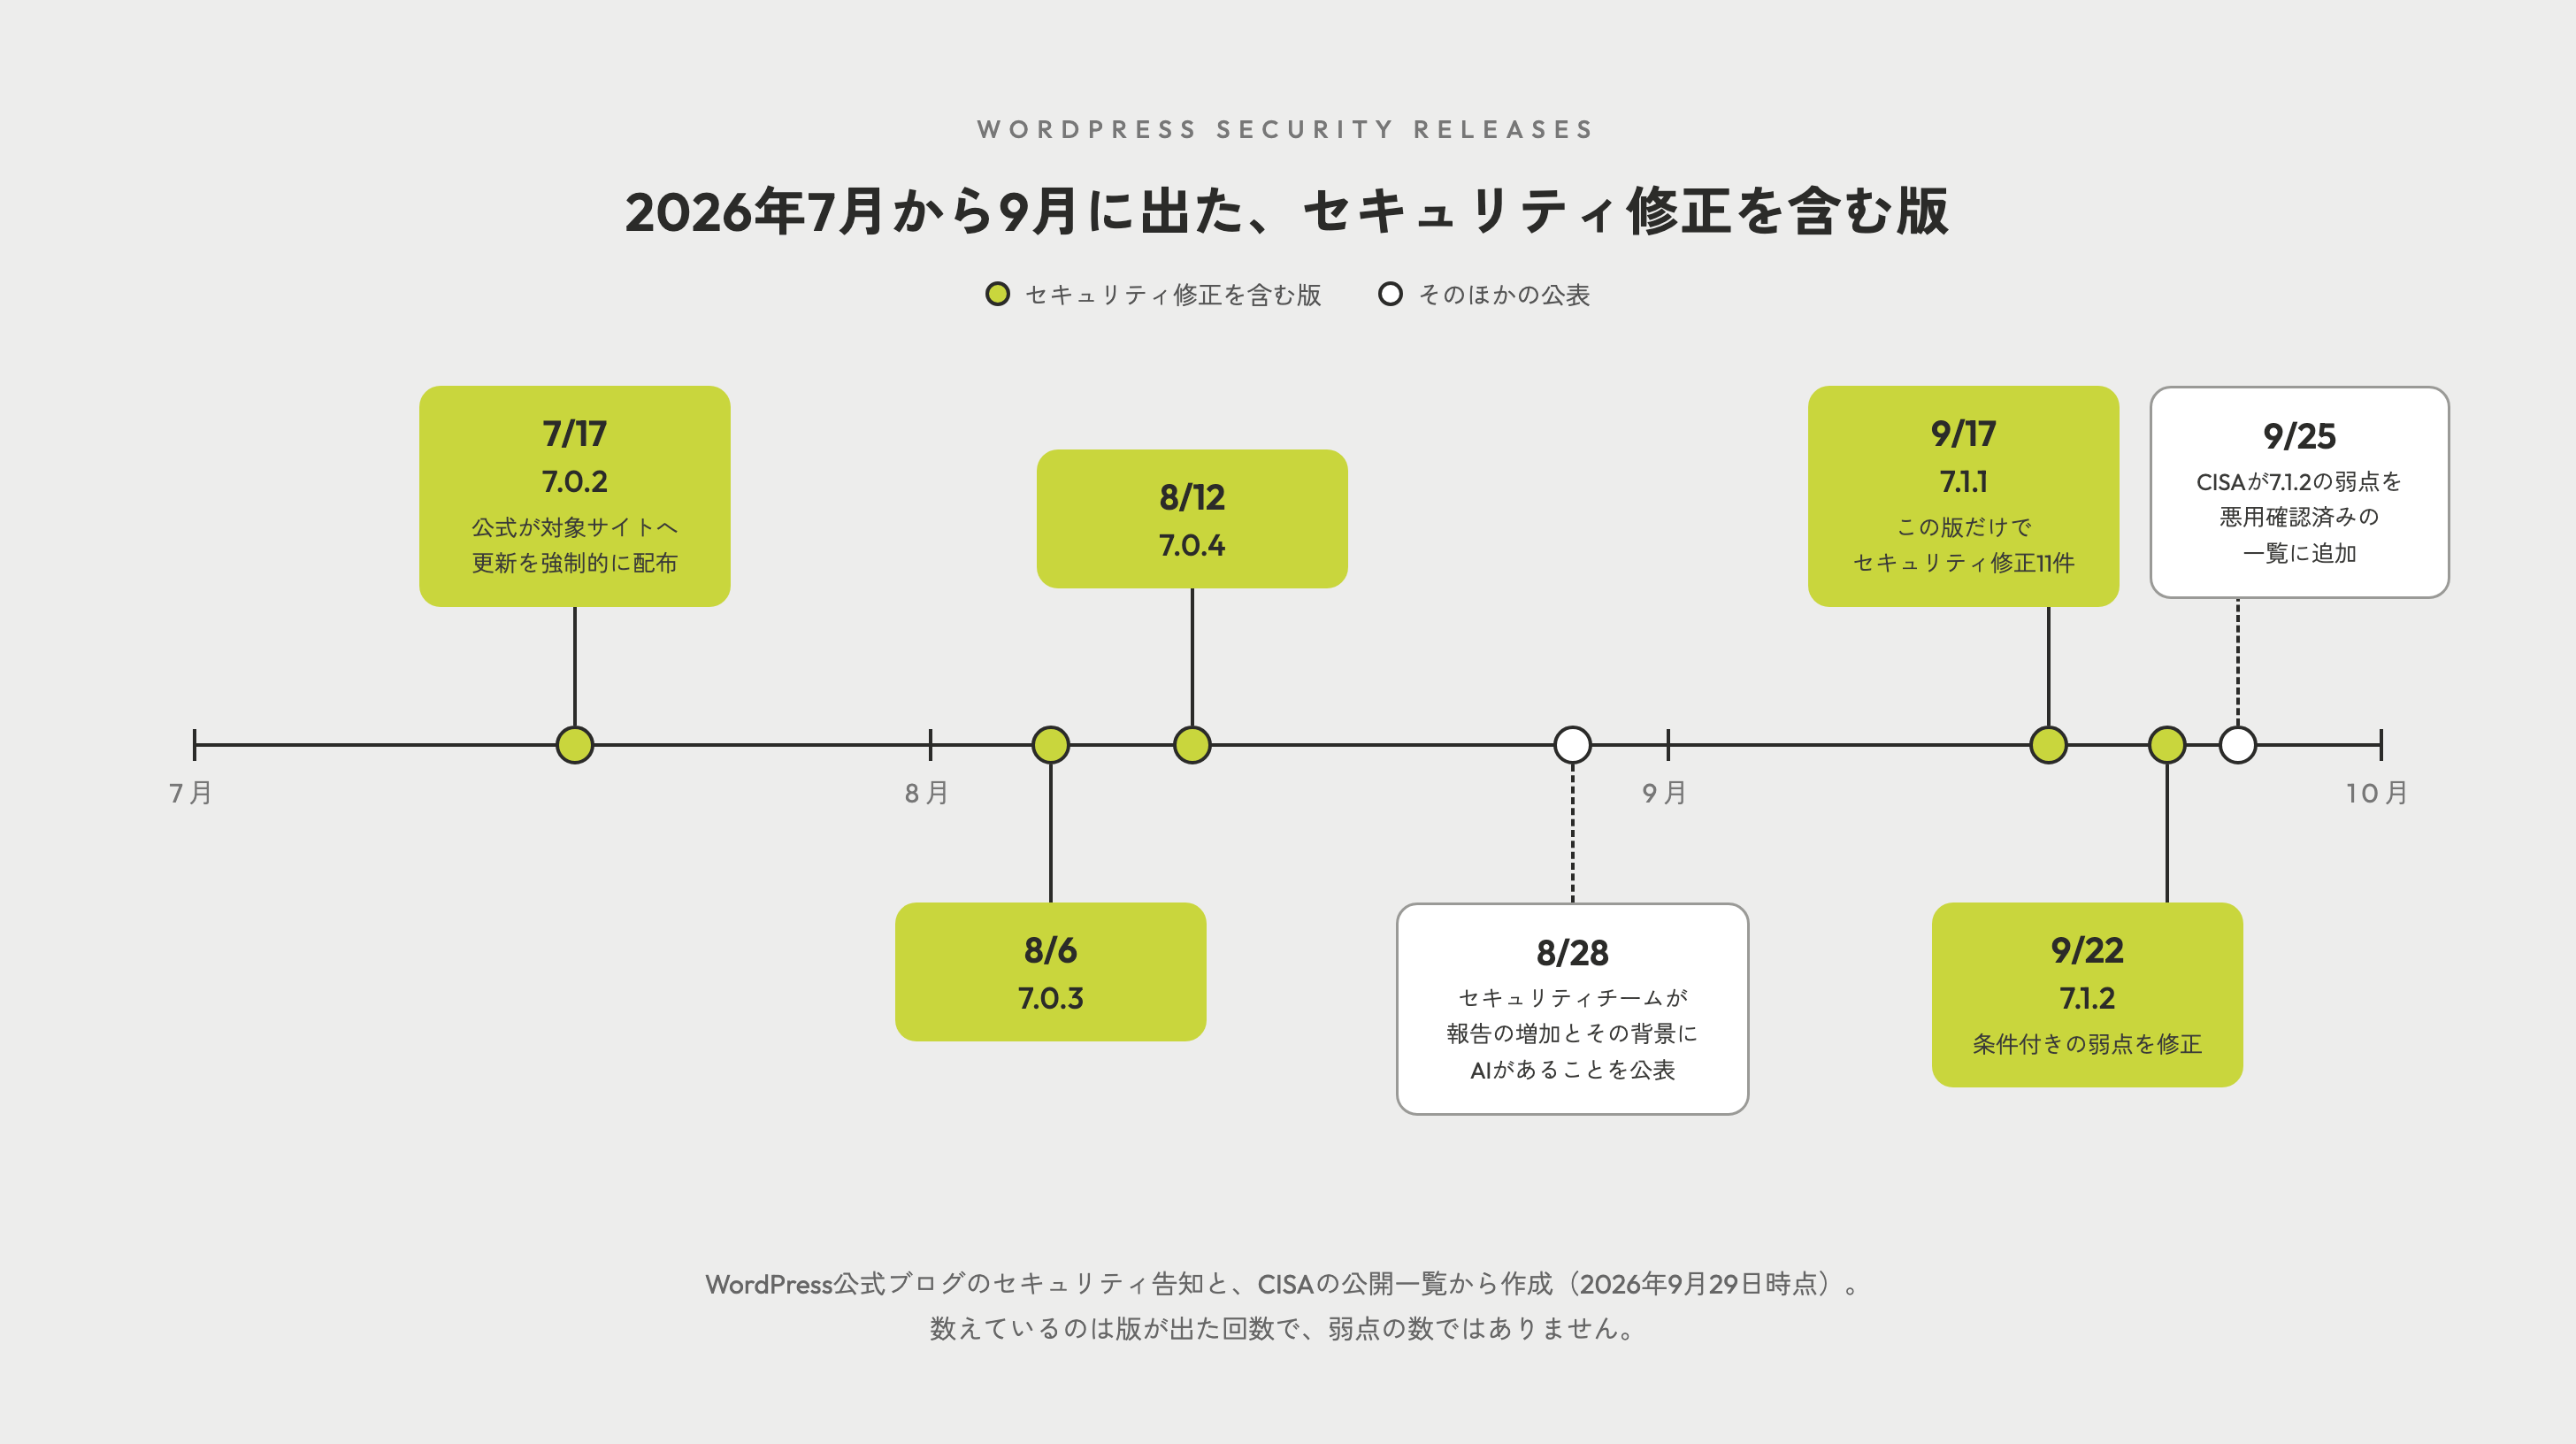
1回目の7月17日は、壊れたとき、誰が直すのかで書いた緊急対応です。サーバー会社が攻撃の入口を塞ぎ、公式も対象のサイトに更新を強制的に配りました。そのあとも、次の版が間を置かずに続いています。
一度きりの緊急対応ならそのとき誰が動くかを決めておけば乗り切れます。続けて来るとなると話が変わります。
今回の弱点は、テーマとサーバーの設定がそろったときに開く
9月22日の7.1.2で直った弱点は、ログインしなくても攻撃できる種類のものでした。公式は深刻度を最も高い区分に置いています。
ただし、どのサイトでも乗っ取りにつながるわけではありません。公式の詳細には条件が二つ書かれています。
一つは、使っているテーマの中身の作りです。古い公式テーマのほか、広く使われている外部のテーマもいくつか当てはまります。もう一つはサーバー側の設定です。よく使われるサーバー管理ツールの、初期設定のままでも当てはまる場合があるとされています。
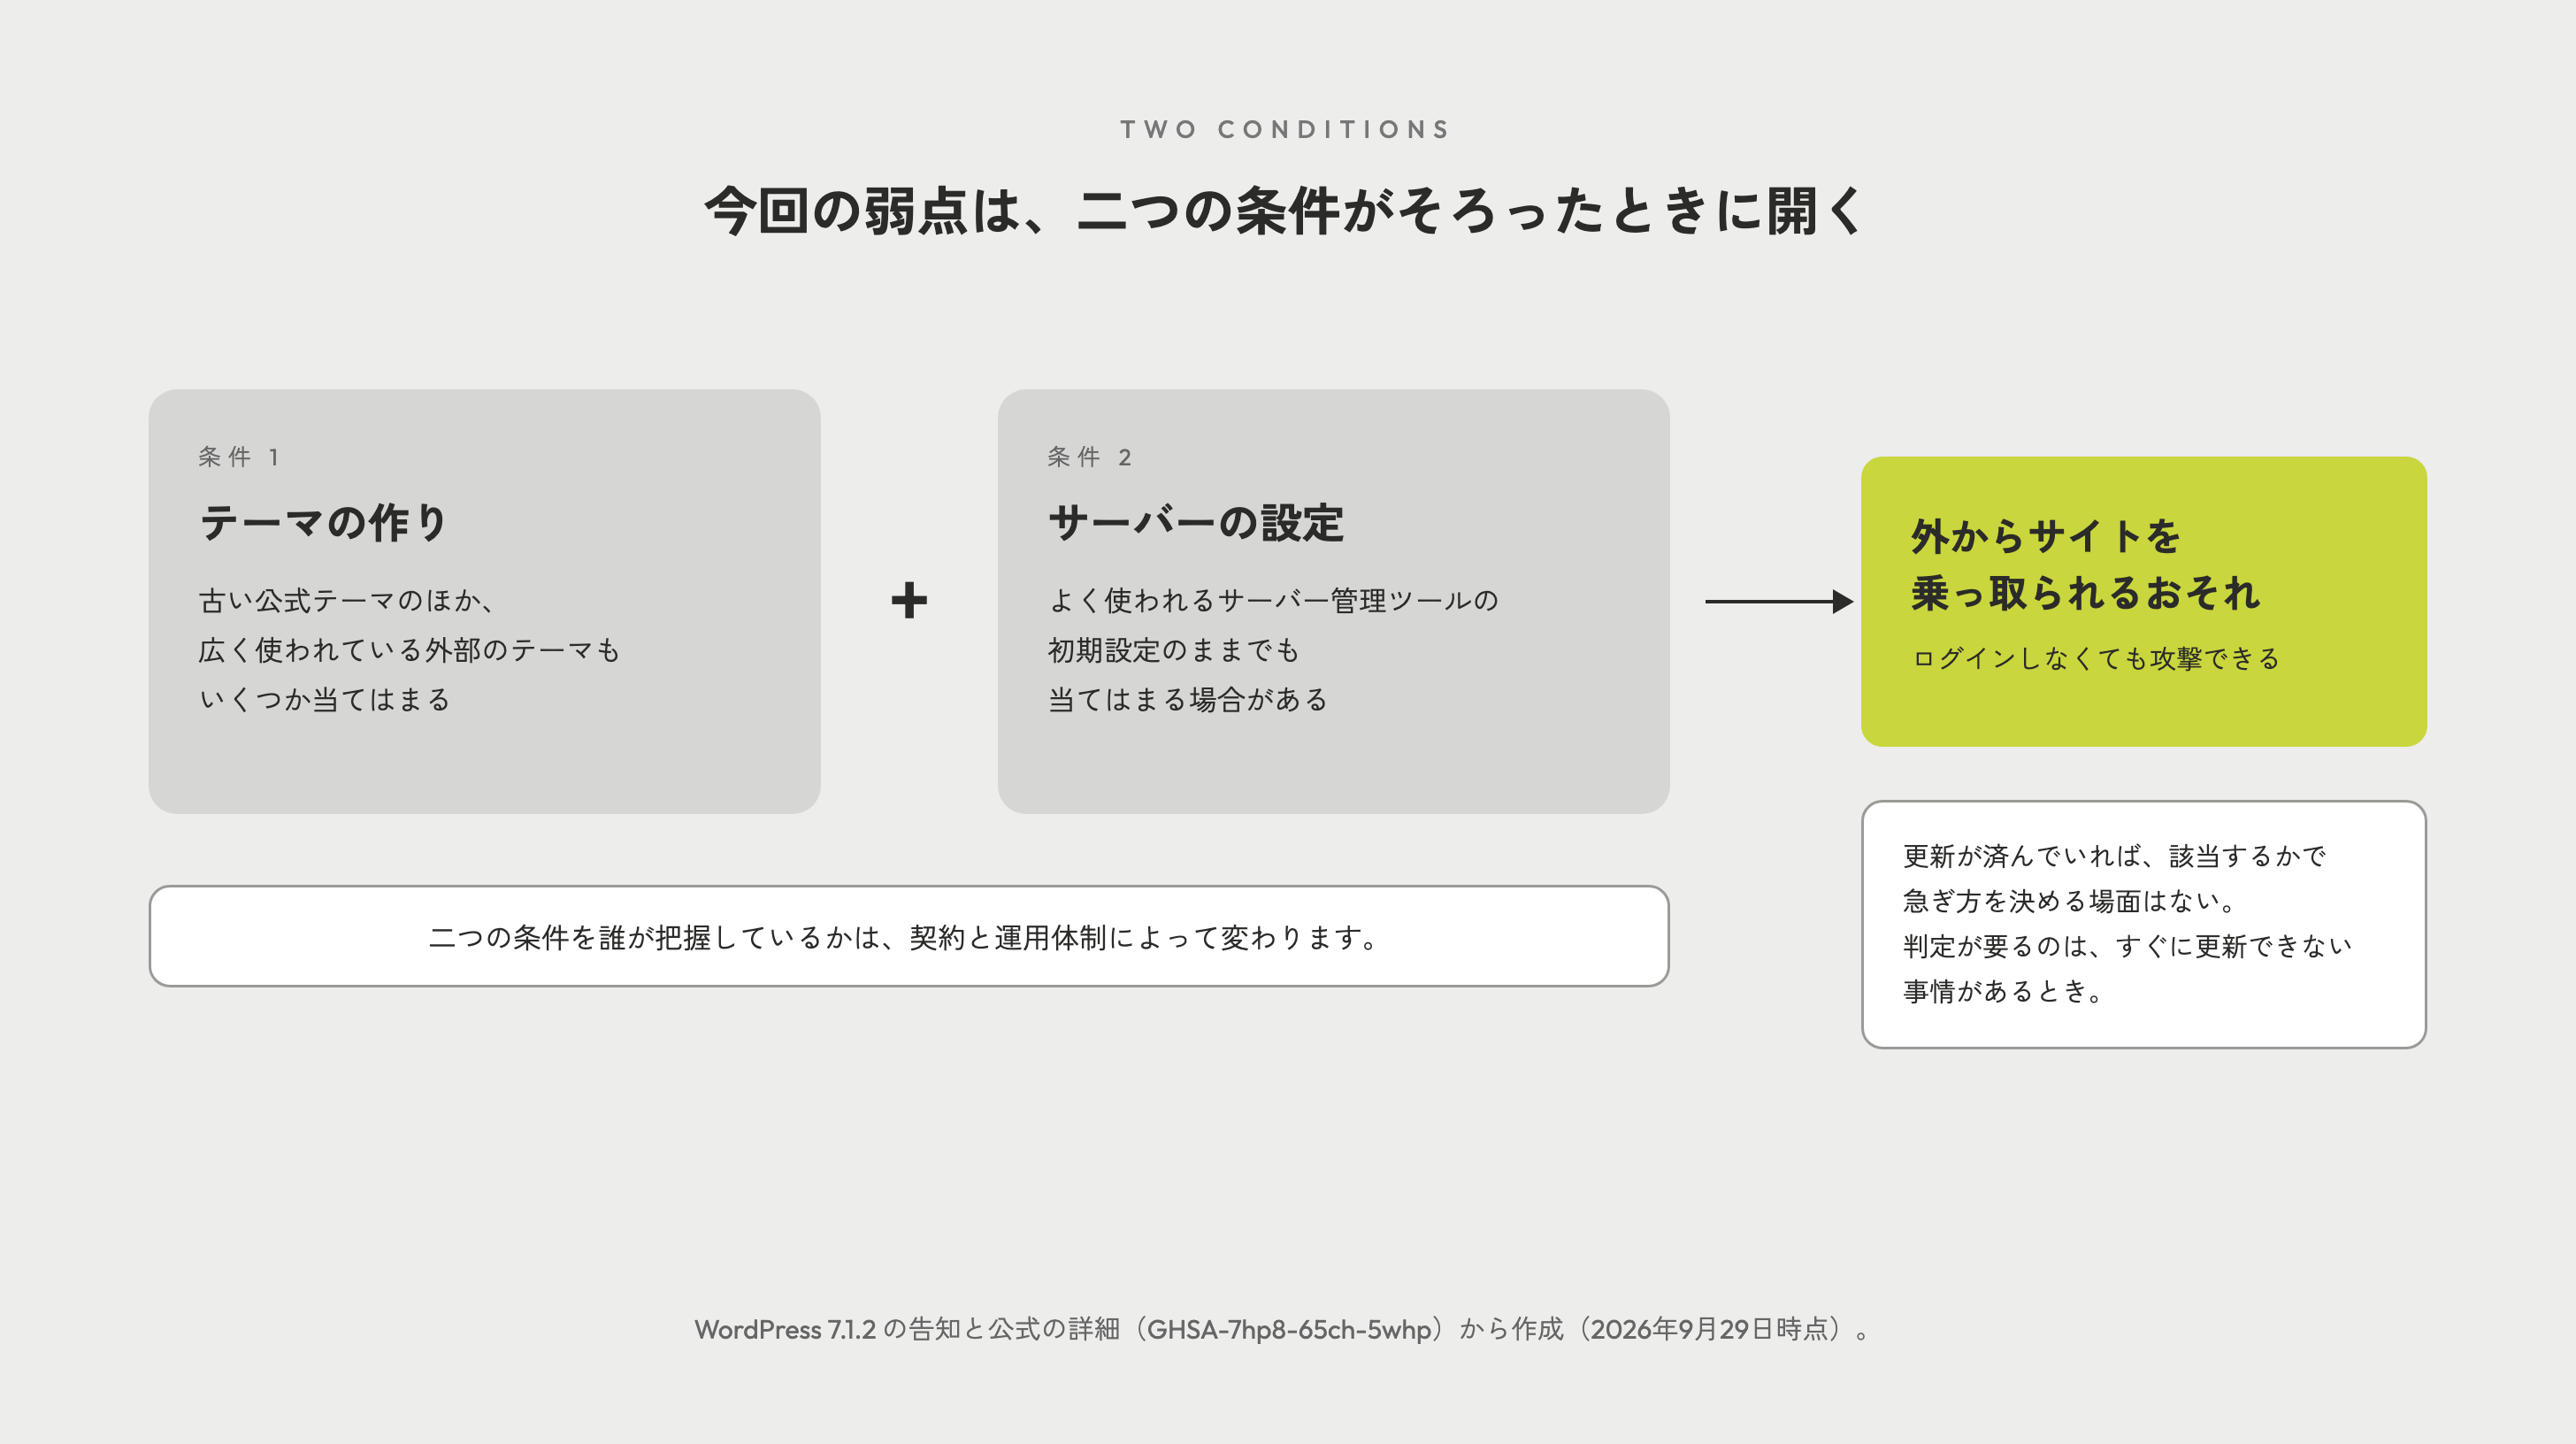
二つがそろうと外からサイトを乗っ取られるおそれが出ます。告知の3日後の9月25日、米国の政府機関CISAはこの弱点を実際に悪用が確認された脆弱性の一覧に加えました。
更新が済んでいれば、該当するかどうかで急ぎ方を決める場面はありません。調べる必要が出るのは、すぐに更新できない事情があるときです。カスタマイズの都合で自動更新を止めている。更新で表示が崩れないか、確かめてからにしたい。そういうサイトほど、該当するかどうかで急ぎ方が変わります。
その判断にはテーマの作りとサーバーの設定の両方を知っている必要があります。それを誰が把握しているかは契約と運用体制しだいです。作った会社やサーバーの契約者、設定の管理者、日々の担当者が別々なら一人では答えられないこともあります。
公式は報告が増えた理由にAIを挙げている
2026年8月28日、WordPressのセキュリティチームはある取り組みを公表しました。前置きには、この1年で届く報告の量が大きく増えたとあります。
理由として挙げているのはAIの進歩です。コードの中から弱点を探す作業をAIが手伝えるようになった。その結果、WordPressの周辺全体で報告が増えているという説明です。どれだけ増えたかの数字は書かれていません。
チームはこれを「良い悩み」と書いています。見る目が増えるほど、WordPressは安全になるからです。
そのうえで対応を三つ掲げました。修正版を出す工程を自動化し予定を組んで出していく。人を増やしてたまっている報告を減らしていく。AIを使って悪用される前に弱点を探す。
ここで、混ぜないようにしておきたいことが二つあります。
一つ目。増えたのは報告の量です。被害が増えたとは書かれていません。見つかる数が増えることと攻撃される数が増えることは別の話です。
二つ目。AIが手伝っているのは弱点を見つけて報告する側です。AIが攻撃を速めているという話はこの告知には出てきません。それを裏づける一次資料も今回は確認できていません。
ここから先は見立て。更新は「事故」から「定期の作業」に寄っていく
ここからは確定した事実ではなく公式の動きから考えたことです。
報告が増え修正を予定どおり出す仕組みが整っていく。そうなればセキュリティ更新はたまに起きる事故ではなくなっていきます。決まった間隔で届く定期の作業に近づくはずです。
備えるものの中身も変わります。一度きりの緊急対応なら、効くのは連絡の経路と担当の決め方でした。定期の作業になると効いてくるのは毎回の手間です。
更新を当てる。表示や問い合わせフォームが崩れていないか確かめる。すぐに当てられないときは、自社が該当するかを調べて急ぎ方を決める。これが毎月のように回ります。
制作費は公開の時点で一度払えば終わります。この手間は、サイトを公開しているかぎり続きます。CMSを比べるとき、見積もりの外に置かれやすいのはこちらです。
乗り換えても、更新の知らせは止まらない
では、WordPressをやめれば済むのか。そうとは言えません。
AIが弱点探しを手伝えるのは、WordPressのコードに限らないはずです。ほかのCMSでも同じように報告が増えることは起こりえます。これも見立てで、ほかのCMSの報告数を確かめた資料は手元にありません。
乗り換えて変わるのは更新を誰が当てるかです。サービスとして提供されるCMSなら本体の更新は提供する側が当てます。一方で、表示側を自分たちで作っているならその部品の更新は手元に残ります。
移すこと自体の重さもあります。自社メディアの2.5DGEEKでは、記事の管理をWordPressから別のCMSへ移す準備を進めています。狙いはWordPressへの依存とサイトが止まるリスクを減らすことです。
ただ、移すと決めてから並んだ条件は長くなりました。記事のURLを変えない。公開日を保つ。検索向けの情報を落とさない。書き手が今と同じように投稿できる。移行は一度きりの作業ですが軽くはありません。
構成ごとの責任の置き場は、前の記事で並べました。ここでは繰り返しません。
続けるなら、移るなら、先に確かめておくこと
WordPressを続けるなら、確かめておきたいのは次の更新が来たときの流れです。
更新は誰がどのくらいの間を置いて当てるのか。当てたあとはサイトのどこを見て確かめるか。すぐに当てられない理由があるとき該当するかを判断できる人はいるか。その人は、テーマの作りとサーバーの設定まで把握しているでしょうか。
別のCMSを考えるなら比べる材料は機能の一覧の外にもあります。
本体の更新は誰が当てるのか。表示側に残る部品の更新は誰が持つか。移すときに守らなければならないものは何か。移したあとの手間は今より軽くなるのか、それとも形が変わるだけなのか。
どちらを選んでも公開後の手間はなくなりません。変わるのはその手間を誰がどの頻度で引き受けるかです。
分かったことと、まだ分からないこと
はっきりしたことは二つです。この3か月の間、更新が短い間隔で続いたこと。そして、今回の弱点が当たるかどうかはサイトの作りで分かれることです。
まだ分からないのはこのペースがどこまで続くかです。公式が報告の整理を進めれば落ち着くのかもしれません。報告がさらに増えればもっと短くなるのかもしれません。
どちらに転んでも使える問いが一つあります。7月から9月の5回の更新は、自社のサイトにそれぞれいつ当たったのか。そして、該当するかどうかを誰が判断したのか。
すぐに答えられるなら今の体制はこのペースに追いついています。答えに詰まるなら、CMSを選び直す前にまずそこから考えることになります。
この記事の内容は、2026年9月29日時点の公開情報にもとづいています。